17 de junio de 2012

Practicando MPLS: Reflector de Rutas

Continuando la serie Practicando MPLS y como comentabamos en la entrada anterior, una de las limitaciones es el incremento del número de sesiones iBGP a medida que se añade un nuevo router frontera a la red. Se introduce el concepto de Reflector de Rutas que se encarga de centralizar las sesiones que se establecen entre los PEs y simplificar la escalabilidad de la red.

El escenario que vamos a desarrollar va a ser el siguiente:


Y el direccionamiento de los equipos:


Como siempre los datos de las VRFs y el direccionamiento de éstas será:


El P (Madrid) y el Reflector de Rutas (RR) sólo intervendrán en el routing OSPF para conectar equipos no directamente conectados y el RR intervendrá además en el routing MP-BGP para la conexión de los distintos PEs, pero ninguno de ellos conocerá las VRFs configuradas ni el direccionamiento de los clientes.

Configuración Común

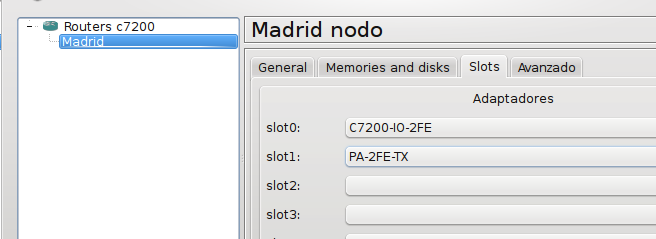
Inicialmente agregaremos una controladora y una tarjeta al Cisco 7200 dado que por defecto no cuenta con ninguna.


Como siempre realizaremos la configuración común a todos los equipos, esto incluye: la configuración básica, la configuración MPLS, la interfaz Loopback y la interfaz WAN.

!
mpls label protocol ldp
mpls ldp loop-detection
mpls ldp explicit-null
!
interface Loopback 0
 description INT GEST
 ip address <IP> <Mask>
!
interface FastEthernet 0/0
 desc INT <Name>
 ip address <IP> <Mask>
 speed 100
 duplex full
 mpls ip
 mpls mtu 1520
 no shutdown
!

Comprobamos que hay respuesta entre los equipos directamente conectados.

Comando: ping <IP>


Pasamos a configurar el routing OSPF para el core MPLS y comprobamos que la configuración es correcta.

! Routing OSPF
router ospf 100
 log-adjacency-changes
 network 1.0.0.0 0.0.0.255 area 0
 network 10.0.0.0 0.0.0.255 area 0
!

Comando: show ip route


Configuración MP-BGP

Pasamos a configurar el routing BGP en todos los PEs y en el Reflector de Rutas para que cada PE establezca una sesión iBGP contra el RR.

! Routing BGP
router bgp <ASN>
 bgp log-neighbor-changes
 neighbor <IP> remote-as <ASN>
 neighbor <IP> update-source Loopback 0
!
address-family vpnv4
 neighbor <IP> activate
 neighbor <IP> send-community both
 neighbor <IP> route-reflector-client
!

La palabra mágica es neighbor <IP> route-reflector-cliente que debe ser configurada en todos los equipos. El RR debe establecer sesiones iBGP contra cada uno de los PEs mientras que los PEs establecerán una sesión contra el reflector.

Comando: show ip bgp summary


Configuración VRFs

Como comentaba anteriormente, la información de las VRFs así como su direccionamiento sólo es accesible por los routers frontera de la red, los equipos intermediarios únicamente se dedicarán a retransmitir los paquetes en función de la etiqueta que sea asociada a dicha VRF.


! RD & RT = <ASN>:Number
ip vrf <VRF>
 rd <RD>
 router-target export <RT>
 router-target import <RT>
!
router bgp <ASN>
 address-family ipv4 vrf <VRF>
  redistribute connected
!

Una vez definidas las VRFs y asociadas al routing BGP, igual que en las prácticas anteriores. Crearemos las distintas subinterfaces y las asociaremos con su correspondiente VRF.

!
interface FastEthernet 0/1
 speed 100
 duplex full
 no shutdown
!
interface FastEthernet 0/1.<VLAN>
 desc INT <Name>
 encapsulation dot1Q <VLAN>
 ip vrf forwarding <VRF>
 ip address <IP> <Mask>
!


Comando: show ip vrf


Comprobaciones

Una vez configuradas todas las interfaces de los clientes (VRFs), pasamos a comprobar que conocemos el direccionamiento que hemos definido en el resto de equipos frontera.

Comando: show ip route vrf <VRF>


Y comprobamos que hay respuesta en las direcciones aprendidas por cada VRF.

Comando: ping vrf <VRF> <IP>


En la siguiente entrada realizaremos prácticas de resolución de problemas con algunos de los comandos más importantes, además de algunos trucos del CLI de Cisco que nos ayudan en el desarrollo de las mismas. Posteriormente también realizaremos una pequeña securización de la configuración, aplicando comandos con los que asegurar las conexiones de algunos protocolos que utilizamos.

Un saludo, Brixton Cat.

Resolviendo ejercicios de subnetting


Como de momento vuelvo a tener algo de tiempo para el blog y antes de continuar la serie Practicando MPLS, aprovecho un tema recurrente en el mundo del networking, el Subnetting y sus derivados. Recientemente me ha tocado recordar viejas cosas así que con algunos ejercicios quiero mostrar una manera fácil de realizar los cálculos para toda clase de direccionamiento.

No quiero entrar en detalle en la teoría, dado que existe mucha documentación y me limitare a desarrollar ejercicios con los que mostrar distintos métodos para realizar los cálculos. No por ello comentar por encima algunas técnicas que utilizaremos:

* Exponecial: En el octeto correspondiente, utilizaremos el número de bits de hosts y de redes como exponente del número 2 (binario) para calcular los totales.

11110000 => 2³ = 8    11111000 => 2² = 4    11111100 => 2¹ = 2    11111110 => 2⁰ = 1

* Restando: En el octeto correspondiente, restaremos el valor de la máscara a 256 para obtener el número de direcciones por red. Teniendo una máscara de 240 realizaremos el siguiente cálculo:

256 - 240 = 16

* Multiplicando: Multiplicaremos por 2 el valor de los bits utilizados en función del número de host que necesitemos.

11111000 => 2x3 = 8    11111100 => 2x2 = 4    11111110 => 2x1 = 2

* Sumar número de hosts: Para crear las tablas de direccionamiento iremos sumando en el octeto correspondiente el número de host obtenido.

Si tenemos 4 redes de 64 direcciones, iremos sumando de 64 en 64: 0, 64, 128 y 192.

* Tabla de binario: Es imprescindible conocerse la siguiente secuencia de valores

Nº bit:    7      6     5     4    3   2   1   0
Valor:  128    64   32   16   8   4   2   1

Con ella podremos realizar todos los cálculos que necesitemos: obtener el valor de los bits subnetteados y viceversa, calcular el valor digital y binario de las máscaras de red, etc.

Máscara: 128   192   224   240   248   252   254   255

* Descarte: Como en cualquier otro cuestionario, siempre nos encontraremos con preguntas trampas, autenticas burradas que poco tienen que ver con la pregunta, etc.

Como vamos a utilizar todas las clases que existen dentro del direccionamiento IPv4, empezaremos desde los más "sencillos" hasta los más "complejos", usando ejercicios reales y algunos modificados.

Ejercicios

Clase C

Ejercicio: Utilizando el siguiente direccionamiento: 192.168.16.0/24, nos piden crear 10 redes de 10 direcciones.

Podemos calcular el exponente en función del número de redes y direcciones que necesitemos:

Red:      2¹ 2² 2³ 2⁴ = 16
Hosts:   2¹ 2² 2³ 2⁴ = 16


Con lo que obtenemos que necesitamos 4 bits tanto para la parte de red como para la de host y una máscara de red 255.255.255.240 que nos proporciona un total de 16 redes.

Si restamos a 256 el valor del último octeto, 256 - 240 = 16, obtenemos el número de direcciones que tenemos por cada subred. Dicho valor coincide con el resultado anterior.

Igualmente podríamos calcular el número de bits de hosts que necesitamos multiplicando por 2 el valor de los bits que utilizamos, es decir:

Host: 2x1 2x2 2x4 2x8 = 16 (4 bits)

En la siguiente imagen se puede observar el direccionamiento obtenido en el ejercicio


Clase B

Ejercicio: Necesitamos dividir una red de clase B en subredes con un mínimo de 500 direcciones ¿Qué máscara utilizará?.

De las distintas maneras que hemos visto para obtener el número de bits en función del número de hosts, el más rápido es ir multiplicando por 2 según vamos cogiendo bits para el rango. En este caso:

Host: 2x1 2x2 ... 2x64 2x128 2x256 = 512

Donde obtenemos 9 bits para el total de direcciones de hosts y 7 bits del tercer octeto para subnettear: 2⁷ = 128.

Obteneniendo un total de 128 redes de 512 direcciones cada una. La máscara que utilizaremos será: 255.255.254.0.

Utilizando por ejemplo el rango: 172.30.0.0/23, obtendremos la siguiente tabla de direcciones:


Clase A

Ejercicio: Teniendo el siguiente direccionamiento 10.18.71.2 255.248.0.0 ¿Cuál es la dirección de Red y de Broadcast?

En primer lugar vamos a realizar algunos cálculos para obtener el número de bits de máscara y el número de host por red: 256 - 248 = 8 == 2³

De donde obtenemos un total de redes de 2⁵ = 32

Por tanto tendremos una máscara de 13 bits (/13). Resumiendo la tabla de direcciones, obtenemos la siguiente lista:


Resultando que la dirección de red es 10.16.0.0 y la de broadcast 10.23.255.255.

VLSM

Ejercicio: Teniendo el siguiente direccionamiento completo 172.25.0.0/16 nos piden crear los siguientes rangos:


                                                         2 subredes de 1000 hosts
                                                         2000 hosts
                                                         5 hosts
                                                         60 hosts
                                                         70 hosts
                                                         15 enlaces de 2 hosts por enlace

En este caso vamos a utilizar un ejercicio complejo de VLSM que aglutina todo lo que hemos aprendido en los ejercicios anteriores.

En primer lugar deberemos organizar los distintos rangos de mayor a menor dado que es en ese orden como iremos realizando los cálculos.

1 x 2000 direcciones
2 x 1000 direcciones
1 x 70 direcciones
1 x 60 direcciones
1 x 5 direcciones
15 x 2 direcciones

Iremos calculando el número de direcciones multiplicando por 2 los valores de los bits que utilizaremos. Para el primer rango, de 2000 direcciones:

1.1.11111000.00000000
2048 direcciones

Para los rangos de 1000 direcciones:

1.1.11111100.00000000
1024 direcciones

Para el siguiente rango, de 70 direcciones:

1.1.1.10000000
128 direcciones

Una vez realizados todos los cálculos, tenemos las diferentes máscaras de red que utilizarán cada fragmento:

1 x 2000 direcciones - 5 bits de red - 255.255.248.0
2 x 1000 direcciones - 6 bits de red - 255.255.252.0
1 x 70 direcciones - 1 bits de red - 255.255.255.128
1 x 60 direcciones - 2 bits de red - 255.255.255.192
1 x 5 direcciones - 5 bits de red - 255.255.255.248
15 x 2 direcciones - 6 bits de red - 255.255.255.252

Con estos datos podremos calcular los distintos rangos partiendo desde el mayor hasta el menor para perder el mínimo número de direcciones.


Traducción decimal/binario

Ejercicio: Cual de las siguientes direcciones corresponde a una clase A privada

00001010.01111000.01101101.11111000
00001011.11111010.11100001.01100111
00101010.11001000.11110111.01001100
00000010.01001010.01101001.11110011

En primer lugar podemos utilizar el método de descarte para determinar rápidamente cual es la dirección que nos pide el enunciado. En este caso ha coincidido con un ejercicio sencillo pero que demuestra como fácilmente podemos contestar este tipo de preguntas.

En este caso nos hablan de una red de clase A privada, donde el rango empieza en 10.0.0.0 y finaliza en 10.255.255.255. Basándonos en el primer octeto, obtenemos un binario de 00001010 por lo que descartaríamos las siguientes respuestas:

00001010.01111000.01101101.11111000
00001011.11111010.11100001.01100111
00101010.11001000.11110111.01001100
00000010.01001010.01101001.11110011

Ejercicio: Convertir en binario la siguiente dirección: 191.168.10.11

10111001.10101000.00001010.00001011
11000001.10101100.00001110.00001011
10111111.10101000.00001010.00001011
10111111.10101001.00001010.00001011
01111111.10101000.00001011.00001011
10111111.10101001.00001010.00001011

Utilizando el mismo método anterior, descartaremos inicialmente las respuestas que sepamos. Recomendablemente utilizaremos valores pequeños para facilitar el trabajo, en este caso nos fijaremos en el tercer octeto que debería corresponder con 00001010 (10)

10111001.10101000.00001010.00001011
11000001.10101100.00001110.00001011
10111111.10101000.00001010.00001011
10111111.10101001.00001010.00001011
01111111.10101000.00001011.00001011
10111111.10101001.00001010.00001011

Posteriormente pasaremos octeto a octeto, según el nivel del dificultad, descartando respuestas. En éste caso utilizamos el primer octeto: 255 - 191 = 64, de donde obtenemos que el primer octeto debe ser 10111111:

10111001.10101000.00001010.00001011
11000001.10101100.00001110.00001011
10111111.10101000.00001010.00001011
10111111.10101001.00001010.00001011
01111111.10101000.00001011.00001011
10111111.10101001.00001010.00001011

Como con el primer octeto no hemos tenido mucho éxito pasamos al siguiente. Otra de las técnicas que podemos utilizar es ver si se trata de un número par o impar; cuando nos piden números impares, el bit menos significativo debe estar activo:


10111001.10101000.00001010.00001011

11000001.10101100.00001110.00001011
10111111.10101000.00001010.00001011
10111111.10101001.00001010.00001011
01111111.10101000.00001011.00001011
10111111.10101001.00001010.00001011


Actualización: No sé por qué leches hace lo que le da la gana con el formato : (


Resultando que la respuesta correcta es 10111111.10101000.00001010.00001011.

Supernetting

Ejercicio: Dado el siguiente rango: 200.17.7.0 255.255.255.224, sumariza las redes obtenidas.

En primer lugar pasaremos a desarrollar todo el direccionamiento:

Host:       256-224 = 32 == 2⁵
Red:                             2³ = 8

Por tanto, obtenemos la siguiente tabla de resultados:


A simple vista se puede observar un patrón común entre todas las direcciones de red, pero vamos a pasar a traducir el octeto correspondiente a la máscara proporcionada. Dado que tenemos una máscara de 27 bits, utilizaremos el último octeto de cada dirección:

0     = 00000000
32   = 00100000
64   = 01000000
96   = 01100000
128 = 10000000
160 = 10100000
192 = 11000000
224 = 11100000

Como se puede observar, todos los bits más significativos son utilizados imposibilitando sacar un patrón común de los mismo. Deberemos utilizar el octeto anterior, en donde observamos:

00000111 00000000
00000111 00100000
00000111 01000000
00000111 01100000
00000111 10000000
00000111 10100000
00000111 11000000
00000111 11100000

Obtenemos que la máscara que nos sumarizará la red es 255.255.255.0 (24 bits).

Ejercicio: Sumarizar los siguientes rangos de red:

172.16.0.0/24
172.16.1.0/24
172.16.2.0/24
172.16.3.0/24

Una manera sencilla de realizar este ejercicio sería calcular el exponente que debemos utilizar: 2² = 4 redes. Pero vamos a desarrollar el ejercicio para entenderlo mejor:

172.16.0.0 -> ... 00000000 00000000
172.16.1.0 -> ... 00000001 00000000
172.16.2.0 -> ... 00000010 00000000
172.16.3.0 -> ... 00000011 00000000

Con 2 bits del rango de red, obtenemos un patrón común a utilizar simplificado en la siguiente máscara 255.255.252.0 (22 bits).

Enlaces

Un saludo, Brixton Cat.

6 de junio de 2012

Practicando MPLS: Primeras limitaciones

Después que hemos empezado a ver las configuraciones necesarias para crear nuestros propios PEs, vamos a añadir algunos equipos más al escenario para hacerlo más real y poder ver algunas limitaciones que surgieron con este tipo de topologías.

En estas entradas no tengo pensado hacer mucho hincapié en la resolución de problemas dado que tengo en mente una entrada propia para tareas de troubleshooting y algunos trucos de la consola.

El escenario que vamos a desarrollar va a ser el siguiente, si alguien se pregunta si podemos utilizar los equipos y configuraciones de la entrada anterior. Mi recomendación sería que no, dado que el direccionamiento varía y para aprender los comandos es mejor empezar el ejercicio desde cero.


Como se puede apreciar hemos añadido un nuevo router frontera (PE) y un router intermediario (P) al escenario. Nuestro P se encargará de conectar los routers frontera y participará en el core MPLS y en el routing OSPF, pero no participará en las sesiones iBGP que distribuyen la información de los VRFs.

El direccionamiento del P será


Mientras que el de los PEs será


Y como ya sabemos que significa todo esto de las VRF, los datos que vamos a utilizar van a ser los siguientes.


Y el direccionamiento de los distintos clientes es:


Recomendaciones

Para los equipos fronterizos (PEs) he utilizado la plataforma 2691 mientras que para el equipo intermediario (P) utilizo la plataforma 7200. La familia IOS utilizada es la 12.4 al igual que en la práctica anterior por las mismas razones comentadas.

La última familia publicada por Cisco es la 15.2 como se puede observar en el siguiente enlace:

http://www.cisco.com/en/US/products/sw/iosswrel/products_ios_cisco_ios_software_releases.html

Práctica

En primer lugar nos debemos asegurar que todos los equipos cuentan con el número de conexiones que necesitamos. Además, la plataforma 7200 no cuenta por defecto con ninguna interfaz por lo que deberemos añadir alguna antes de configurar el equipo.


El escenario con el que estamos trabajando es el siguiente:


* Configuración Inicial

Al igual que en la entrada anterior, inicialmente vamos a desactivar ciertas funciones y activaremos el etiquetado LDP para el switching MPLS.

! Services and features
no ip domain-lookup
no logging console
logging buffered 100000
no ip http server
service password-encryption
!
! Hostname
hostname <Hostname>
!
! Conf MPLS
mpls label protocol ldp
mpls ldp loop-detection
mpls ldp explicit-null

* Configuración Interfaces

Configuramos las interfaces que intervendrán en el core MPLS, tanto las interfaces físicas así como la de gestión Loopback.

! Interface Loopback
interface Loopback 0
  description <Description>
  ip address <IP> <Mask>
!
! Interface WAN -> FastEthernet
interface FastEthernet <Number>
  description <Description>
  ip address <IP> <Mask>
  speed 100
  duplex full
  mpls ip
  ! Depend of IOS version and platform
  ! 'override' word is mandatory
  mpls mtu [override] 1520
  no shutdown

Comprobamos que tenemos conexión entre las redes directamente conectadas:

Comando: ping <IP>


* Routing IGP

Al igual que en la práctica anterior y como se puede observar en el esquema mostrado al principio de la entrada, vamos a utilizar el protocolo OSPF con el área 0 para las redes del core MPLS.

! Routing OSPF
router ospf 100
  log-adjacency-changes
  network <Network> <Wildcard Mask> area <Number>

Y pasados pocos minutos comprobamos que aprendemos por OSPF todas las redes definidas anteriormente.

Comando: show ip route


Hasta aquí la configuración común a todos los equipos que intervienen en el switching MPLS, tanto para los equipos Ps así como los PEs. A continuación realizaremos el routing propio de los PEs y crearemos las diferentes direcciones VPNv4 de los clientes.

Configuración propia de PEs

* Routing MP-BGP

Como comentábamos un poco más arriba, los Ps no intervienen en el routing iBGP y no tienen constancia de la información que están transmitiendo. Simplemente reciben unos paquetes con unas etiquetas, localizan el puerto de salida del mismo y lo envían añadiendo la etiqueta correspondiente.

! Routing iBGP
router bgp <ASN>
  bgp log-neighbor-changes
  neighbor <IP> remote-as <ASN>
  neighbor update-source Loopback 0
!
address-family vpnv4
  neighbor <Neighbor> activate
  neighbor <Neighbor> send-community both

Comprobamos que tenemos conexión a medida que vamos configurando peers:

Comando: show ip bgp summary


* Creando Clientes

Igualmente que en la práctica anterior, pasamos a crear los VRFs siguiendo los datos de la tabla anterior. En este caso además añadiremos un nuevo cliente al escenario.

! Create VRF
ip vrf <VRF>
  rd <ASN>:<nn>
  route-target export <ASN>:<nn>
  route-target import <ASN>:<nn>
!
! Routing VRF IPv4 Address Family
router bgp <ASN>
!
address-family ipv4 vrf <VRF>
  redistribute connected

Comprobamos que la configuración es correcta y no tenemos asociada ninguna interfaz.

Comando: show ip vrf


* Configurando Clientes

Al igual que en la práctica anterior, vamos a desarrollar una configuración básica utilizando una interfaz FastEthetnet para crear diferentes VLANs para los clientes.

! Physic Interface -> FastEthernet
interface FastEthernet <Number>
  no shutdown
  speed 100
  duplex full
!
! VLAN Subinterface
interface FastEthernet <Number>.<VLAN>
  description <Description>
  encapsulation Dot1Q <VLAN>
  ! Define VRF before IP address
  ip vrf forwarding <VRF>
  ip address <IP> <Mask>

Vemos que aprendemos por BGP las redes definidas en las VRFs de los peers vecinos:

Comando: show ip route vrf <VRF>


Y comprobamos que tenemos conexión con las redes definidas en las VRFs de los equipos remotos.

Comando: ping vrf <VRF> <IP>


Limitaciones

En nuestros ejercicios estamos suponiendo una situación ideal para nuestras configuraciones, pero la vida real no siempre es un camino de rosas...

* Routing MP-BGP

Nosotros hemos comenzado con dos equipos fronterizos que generaban un total de 2 conexiones iBGP para la comunicación de las VRFs. Pero en el segundo ejemplo añadiendo un solo equipo más, obtenemos un total de 6 conexiones y añadiendo un cuarto PE tendríamos 12 conexiones.

Podemos calcular el número total de sesiones iBGP que nuestro core MPLS va a mantener. Es tan simple como multiplicar el número de PEs por el mismo valor menos uno, es decir:

Sesiones iBGP = PEs (PEs - 1)

En la siguiente gráfica podemos observar el crecimiento exponencial del número de sesiones iBGP a medida que añadimos PEs al escenario. He tomado un límite de 20 PEs que generan un total de 380 sesiones, podemos igualmente calcular un core de 100 PEs con 9900 sesiones iBGP...


Aparte del hecho que mantener una carga de trabajo que soporte cerca de 400 sesiones BGP y que cada vez que surja un cambio en la topología, 19 equipos tendrán que reconfigurar sus rutas/métricas en función del tráfico que vallan recibiendo de los distintos peers...

Tenemos que pensar en el hecho que dicho escenario llegará un día que tenga que ser ampliado y añadir nuevos vecinos (neighbors) a la red, que supondrá una tarea tediosa en función del número de equipos del que conste nuestro núcleo. En este caso la solución es bastante fácil y se basa en añadir un nuevo elemento a la red que aglutina el routing iBGP (Route Reflector) a través del que se transmiten las redes de los distintos clientes.

* Topología Full-Mesh

Teniendo nuevamente en cuenta los recursos de los routers y debido a que las redes MPLS utilizan una topología full-mesh para la conexión de los distintos elementos del core, el protocolo de distribución de etiquetas LDP mantiene igualmente un esquema lógico totalmente mallado.

Al igual que en el caso anterior y en mayor medida, en función que añadimos equipos al núcleo MPLS (Ps y PEs), el número de sesiones LDPs crece exponencialmente. La siguiente fórmula calcula el número total de túneles LDPs en función del número de nodos (N) de la red.

Túneles LDPs = N (N - 1) / 2

En la siguiente gráfica podemos observar como aumenta el número de túneles a medida que vamos añadiendo nodos a la red. En este caso, el número total de nodos es igual a 30 (Ps + PEs) y se establecen un total de 435 túneles.


Tecnologías como H-VPLS (Hierarchical VPLS) añaden un tercer nivel (Multi-Tenant Unit) al core MPLS pasando a ser los routers fronterizos que dan servicio a los distintos CEs. Esta configuración establece una red mallada entre los distintos PEs a los que se conectarán los MTUs, rebajando el número de sesiones LDPs establecidas en el core.

* Detección de Bucles

En las redes Ethernet tradicionales donde existe la redundancia de conexiones que propician la creación de bucles, es necesario implementar un mecanismo de control que los evite. Normalmente se utiliza el protocolo estándar STP (Spanning Tree Protocol) que dinámicamente calculará una serie de prioridades en las interfaces que intervengan en la conmutación.

En redes VPLS se utiliza un mecanismo distinto con el que controlar la generación de bucles. Dado que esta tecnología simula un switch virtual entre los distintos routers fronterizos (PEs) y las redes Ethernet no disponen del campo TTL, siguen el siguiente planteamiento:
"[...]Una trama recibida en un PE desde otro PE, nunca será retransmitida a ningún otro router fronterizo[...]"
Asegurando así que no se aprenderán las mimas direcciones a través de equipos/conexiones diferentes.
En topologías full-mesh utilizando dicha regla junto con avisos Split horizont, aseguramos que no se aprenderán las mismas direcciones a través de equipos/conexiones diferentes evitando así la generación de bucles en la red.

Comentarios

He realizado esta misma práctica en equipos físicos, utilizando routers Cisco 1841 para los equipos fronterizos y Cisco 7204 para el equipo intermedio. Igualmente utilizando imágenes IOS de la familia 12.4 sin problemas en la configuración.

En siguientes entradas realizaremos la configuración de un reflector de rutas para solucionar el problema surgido a medida que ampliamos el número de PEs y simplificaremos la configuración y el mantenimiento de la red de nuestro "proveedor".

Un saludo, Brixton Cat.