Mostrando entradas con la etiqueta switching. Mostrar todas las entradas

9 de julio de 2012

Switching en GNS3

Una de las cosas que siempre me ha dado mucha rabia a la hora de utilizar GNS3 para crear laboratorios, era el no poder (saber) utilizar los switches que vienen por defecto en el programa. He probado con diversas configuraciones y no soy capaz de hacer funcionar los enlaces trunk para separar tráfico en distintas VLANs.

En el ejercicio que estoy preparando para la serie Practicando MPLS he querido utilizar un switch con varias VLANs y quisiera compartir un pequeño laboratorio de switching. El escenario que vamos a desarrollar va a ser el siguiente:


En primer lugar crearemos un nuevo equipo a través del menú Editar > Administrador de Símbolos, agregando un switch genérico y asociándolo en un segundo paso a un router de la plataforma c3700.


Una vez confirmados los cambios, se añade el dispositivo a la lista de nodos.


Router PE

Para el router PE, realizaremos la siguiente configuración:

interface FastEthernet 0/0
  no ip address
  speed 100
  duplex full
  no shutdown
!
interface FastEthernet 0/0.1
  description INT GEST
  encapsulation dot1Q 1 native
  ip address 10.30.0.1 255.255.255.0
!
interface FastEthernet 0/0.100
  description INT ROJO
  encapsulation dot1Q 100
  ip address 172.16.0.1 255.255.255.0
!
interface FastEthernet 0/0.200
  description INT VERDE
  encapsulation dot1Q 200
  ip address 172.17.0.1 255.255.255.0
!

Comprobamos que la configuración es correcta


Switch SW

Para utilizar el dispositivo anteriormente añadido, deberemos agregarle una tarjeta NM-16ESW de tipo switch.


Podemos observar que el dispositivo arranca correctamente como cualquier router de la misma plataforma.


Realizaremos la configuración del direccionamiento para las diferentes VLANs

vlan database
  vlan 100 name ROJO
  vlan 200 name VERDE
  exit
!
configure terminal
interface vlan 1
  description VLAN GEST
  ip address 10.30.0.2 255.255.255.0
!
interface vlan 100
  description VLAN ROJO
  ip address 172.16.0.2 255.255.255.0
!
interface vlan 200
  description VLAN VERDE
  ip address 172.17.0.2 255.255.255.0
!

A la hora de listar las VLANs permitidas en los distintos puertos he recibido el siguiente error:


Nos muestra un mensaje indicando que se deben añadir todas las VLANs por defecto: 1 y de 1002 a 1005, además del resto de VLANs que vayamos a utilizar

switchport trunk allowed vlan 1,100,200,1002-1005


La configuración por tanto para las distintas interfaces es:

interface FastEthernet 1/15
  description INT TRUNK
  speed 100
  duplex full
  switchport mode trunk
  switchport trunk allowed vlan 1,100,200,1002-1005
!
interface FastEthetnet 1/0
  description INT ROJO
  speed 100
  duplex full
  switchport mode trunk
  switchport trunk allowed vlan 1,100,1002-1005
!
interface FastEthernet 1/1
  description INT VERDE
  speed 100
  duplex full
  switchport mode trunk
  switchport trunk allowed vlan 1,200,1002-1005
!

Comprobamos que tenemos conexión entre los equipos


Router clientes: Rojo y Verde

Para los routers de los "clientes" igualmente utilizaremos subinterfaces etiquetadas con 802.1Q con el valor de su correspondiente VLAN. Los puertos de SW están configurados en modo trunk para permitir el tráfico etiquetado.

La configuración del router Rojo es:

interface FastEthernet 0/0
  no ip address
  speed 100
  duplex full
  no shutdown
!
interface FastEthernet 0/0.100
  description INT ROJO
  encapsulation dot1Q 100
  ip address 172.16.0.5 255.255.255.0
!

Y la configuración del router Verde es:

interface FastEthernet 0/0
  no ip address
  speed 100
  duplex full
  no shutdown
!
interface FastEthernet 0/0.200
  description INT VERDE
  encapsulation dot1Q 200
  ip address 172.17.0.5 255.255.255.0
!

Comprobamos que tenemos conexión con el resto de dispositivos.


Alguna vez al arrancar los equipos, las VLANs no nativas estaban caídas por protocolo


La manera levantarlas es declarándolas nuevamente con estado activado

vlan database
  vlan 100 name ROJO state active
  vlan 200 name VERDE state active
  exit
!

Comprobamos que se activa la configuración y se incrementan contadores al generarse tráfico por las distintas redes


Espero que os sea útil y podáis disfrutar tanto como yo con las configuraciones de VLANs, en este caso a través de GNS3 ; )

Un saludo, Brixton Cat

28 de enero de 2012

Simulando una red corporativa: Instalando la red VoIP

Continuando con la serie Simulando una red corporativa, en esta entrada voy a describir el proceso para instalar una red de telefonía utilizando Cisco Call Manager Express como centralita IP PBX para manejar las llamadas y contar con la posibilidad de interconectar la red de datos (IP) con la red telefónica tradicional (PSTN).

En nuestro caso, el más sencillo, crearemos un Dial Peer (1)(2) para enrutar las llamadas entre las sedes remotas. Además deberemos configurar un Pool DHCP, opción 150, que será utilizado para dar direccionamiento a los teléfonos IP así como a las aplicaciones de telefonía.


Los datos completos del direccionamiento del laboratorio los podeis encontrar en el siguiente documento.

Desplegando la red VoIP

En primer lugar deberemos configurar la VLAN de telefonía tanto en los routers como en los swtiches de cada sede, en nuestro caso VLAN 40, al igual que añadir la red a la configuración RIP para que nos la enrute.


Comprobamos que tenemos conexión:


Tendremos que configurar el direccionamiento para la VLAN así como el modo de acceso en los distintos puertos de los switches. Utilizaremos el comando switchport voice vlan 40 para permitir el tráfico de voz por los puertos access. Los puertos trunks deberemos resetearlos tras añadir la VLAN con el comando switchport trunk allowed vlan add 40.


Comprobamos la conexión entre las sedes remotas.


Cisco Call Manager Express

En Packet Tracer, el servicio CME está disponible en los dispositivos de la serie 2800 incluidos por defecto en la instalación. Deberemos por tanto migrar nuestra configuración a un equipo superior para poder continuar con la instalación del servicio.


Configuramos un pool de direcciones DHCP para cada sede con la opción 150, una puerta de enlace por defecto y las direcciones IP excluidas. Además configuraremos el número máximo de teléfonos (ephones) y extensiones (dn), la dirección donde se registrarán los terminales a través del protocolo SCCP (3) y la auto-asignación pero no funciona muy bien que digamos...


También debemos crear las distintas extensiones indicando la numeración que utilizarán


Una vez tenemos configurado todo, podemos empezar a conectar terminales y ver como se registrar y toman un extensión. El siguiente enlace muestra información sobre el registro de teléfonos SCCP y SIP en centralitas Cisco Call Manager.


Y si realizamos una llamada entre las extensiones de una misma sede, ésta se realizará correctamente


Conectando sedes

La gracia de todo esto no es que podamos solamente realizar llamadas locales, también podemos realizar llamadas entre distintas sedes estableciendo Dial Peers entre ellas. Deberemos especificar la numeración destino y la sesión a través de la que se enrutarán las llamadas para un dial peer dado.

Sede Central
Sede Externa
Si realizamos llamadas entre las sedes, igualmente se establecen correctamente.


Me gustaría seguir jugando con Packet Tracer y algunas otras opciones y características interesantes que incluyen las últimas versiones del programa, un resumen con los comandos realizados así como publicar los archivos pkt, etc.

Enlaces de referencia

1. http://www.cisco.com/en/US/tech/tk652/tk90/technologies_tech_note09186a008010ae1c.shtml
2. http://www.cisco.com/en/US/docs/ios/12_3/vvf_c/dial_peer/dp_plan.html
3. http://www.cisco.com/en/US/products/sw/voicesw/ps556/products_tech_note09186a00801a62b9.shtml

Un saludo, Brixton Cat.

7 de enero de 2012

Simulando una red corporativa: Host y otras opciones

Siguiendo con la serie Simulando una red corporativa vamos a ir añadiendo hosts a nuestro escenario, instalaremos varios servidores y comprobaremos desde los clientes que tenemos acceso a los servicios; tanto dentro de la sede como desde la sede externa. Después realizaremos algunas pruebas y otras configuraciones que nos permite Packet Tracer con las que jugar un poco con la red que estamos creando.

El escenario final a configurar será:


Iremos añadiendo equipos y en cada uno deberemos configurar varias cosas: Gateway, la velocidad y el modo de la interfaz, una dirección IP y una máscara de red.


En el caso de los servidores, desactivaremos los servicios que no utilizaremos para evitar tráfico innecesario de la red.


Configuraremos también en cada switch los puertos donde se conectarán los equipos, para ello deberemos especificar el modo de la VLAN y el ID con la que etiquetar los paquetes, el modo y la velocidad de la interfaz y una descripción con la que reconocer fácilmente la configuración.


Podemos comprobar la configuración con el comando show running-config 


Podemos realizar algunas pruebas de pines para comprobar que tenemos conexión desde los servidores hasta la sede externa.


Otras configuraciones

Servidor Syslog

Configuraremos los equipos para que envien los eventos del log a un servidor centralizado donde leer "comodamente" los registros. Para ello, utilizaremos los siguientes comandos para definir el servidor y el nivel de registro de los eventos.


Podemos comprobar que el servidor registra los eventos de los distintos equipos.


Backup Startup-Config

Con el comando copy startup-config tftp: y especificando la dirección IP del servidor TFTP podemos volvar la configuración de arranque del sistema (startup-config).


Actualizar IOS

Podemos actualizar la versión de la IOS de los dispositivos con el comando copy tftp: flash: e indicando la dirección IP del servidor y el nombre origen y destino del fichero.


Podemos especificar las IOS que serán cargadas durante el arranque del equipo con el comando boot system file1;file2;...


Y reiniciamos el equipo para que cargue la nueva IOS


Igualmente podemos actualizar la versión software de los routers que tenemos instalados y especificar la IOS que será cargada durante el arranque.


Cargar configuracion

En el caso que tengamos una avería en uno de los equipos y sea necesario cambiarlo, si tenemos un backup con la configuración podemos cargarla en el nuevo equipo. Primero deberemos configurar una dirección IP válida con la que comunicarnos con el servidor TFTP, en este caso será necesario configurar además una VLAN y un puerto que la utilice.


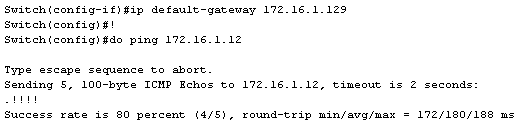
Le damos una puerta de enlace y comprobamos que tenemos conexión con el servidor TFTP.


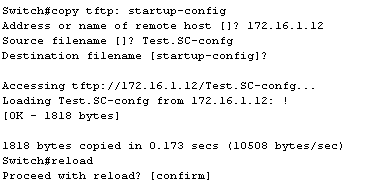
Con el comando copy tftp: startup-config, especificando la dirección IP del servidor y el nombre del fichero origen nos guardará la nueva configuración de arranque para el equipo.


Nuevamente con el comando show running-config chequeamos la configuración recien cargada y comprobamos que tenemos conexión con el resto de redes.


Servidor Web

Creamos un servidor Web para realizar algunas pruebas y comprobamos que desde los clientes podemos acceder al mismo.


En siguientes entradas configuraremos los routers de las sedes con el servicio de telefonía e implementar una solución VoIP básica utilizando las configuraciones CME que Packet Tracer nos permite.

Un saludo, Brixton Cat.